Explotación de vulnerabilidad crítica en Zimbra para robar correos
Hackers están aprovechando una vulnerabilidad en Zimbra para acceder a correos electrónicos y credenciales. A pesar de un parche lanzado, muchos servidores siguen en riesgo.
Recientemente, se ha descubierto que hackers están explotando una vulnerabilidad crítica en la Zimbra Collaboration Suite, lo que les permite ejecutar comandos del sistema operativo de forma remota sin necesidad de autenticación. La vulnerabilidad, identificada como CVE-2026-73570, ha llevado a Microsoft a emitir una advertencia sobre el riesgo de que se roben respaldos de correos electrónicos y credenciales de autenticación de organizaciones vulnerables.
Zimbra, mantenido por Synacor, lanzó un parche para esta vulnerabilidad el 20 de julio, pero no reveló la existencia del problema hasta más de tres semanas después. Esto ha generado preocupación, ya que la falta de información oportuna puede haber dejado a muchas organizaciones expuestas durante un tiempo crítico. Según la Fundación Shadowserver, se detectaron 274 instancias comprometidas de Zimbra en sus análisis, lo que subraya la gravedad de la situación.
Desde el lanzamiento del parche, el número de servidores que ejecutan Zimbra ha fluctuado considerablemente. En la semana posterior al parche, había aproximadamente 19,000 servidores activos, pero ese número se ha reducido a unos 10,000 en la actualidad. Esto indica que muchas organizaciones han tomado medidas para mitigar el riesgo, pero otras aún podrían estar en peligro.
Es crucial que las organizaciones que utilizan Zimbra verifiquen si están utilizando la versión afectada y apliquen el parche correspondiente. La situación también resalta la importancia de mantener una buena comunicación sobre vulnerabilidades de seguridad, ya que la rapidez en la divulgación de información puede ser vital para proteger los datos sensibles de las empresas.
👉 ¿Estás pensando en comprar? Te ayudamos a elegir en nuestra guía: Las mejores cámaras de seguridad WiFi para 2026.
Leer en la fuente original:
Ars Technica →Noticias relacionadas
 Seguridad
El Pentágono crea una agencia de sabotaje tecnológico
El Pentágono ha establecido una oficina secreta para interrumpir desarrollos tecnológicos extranjeros que amenacen su superioridad militar. Surgen preocupaciones sobre la supervisión de estas operaciones.
 Seguridad
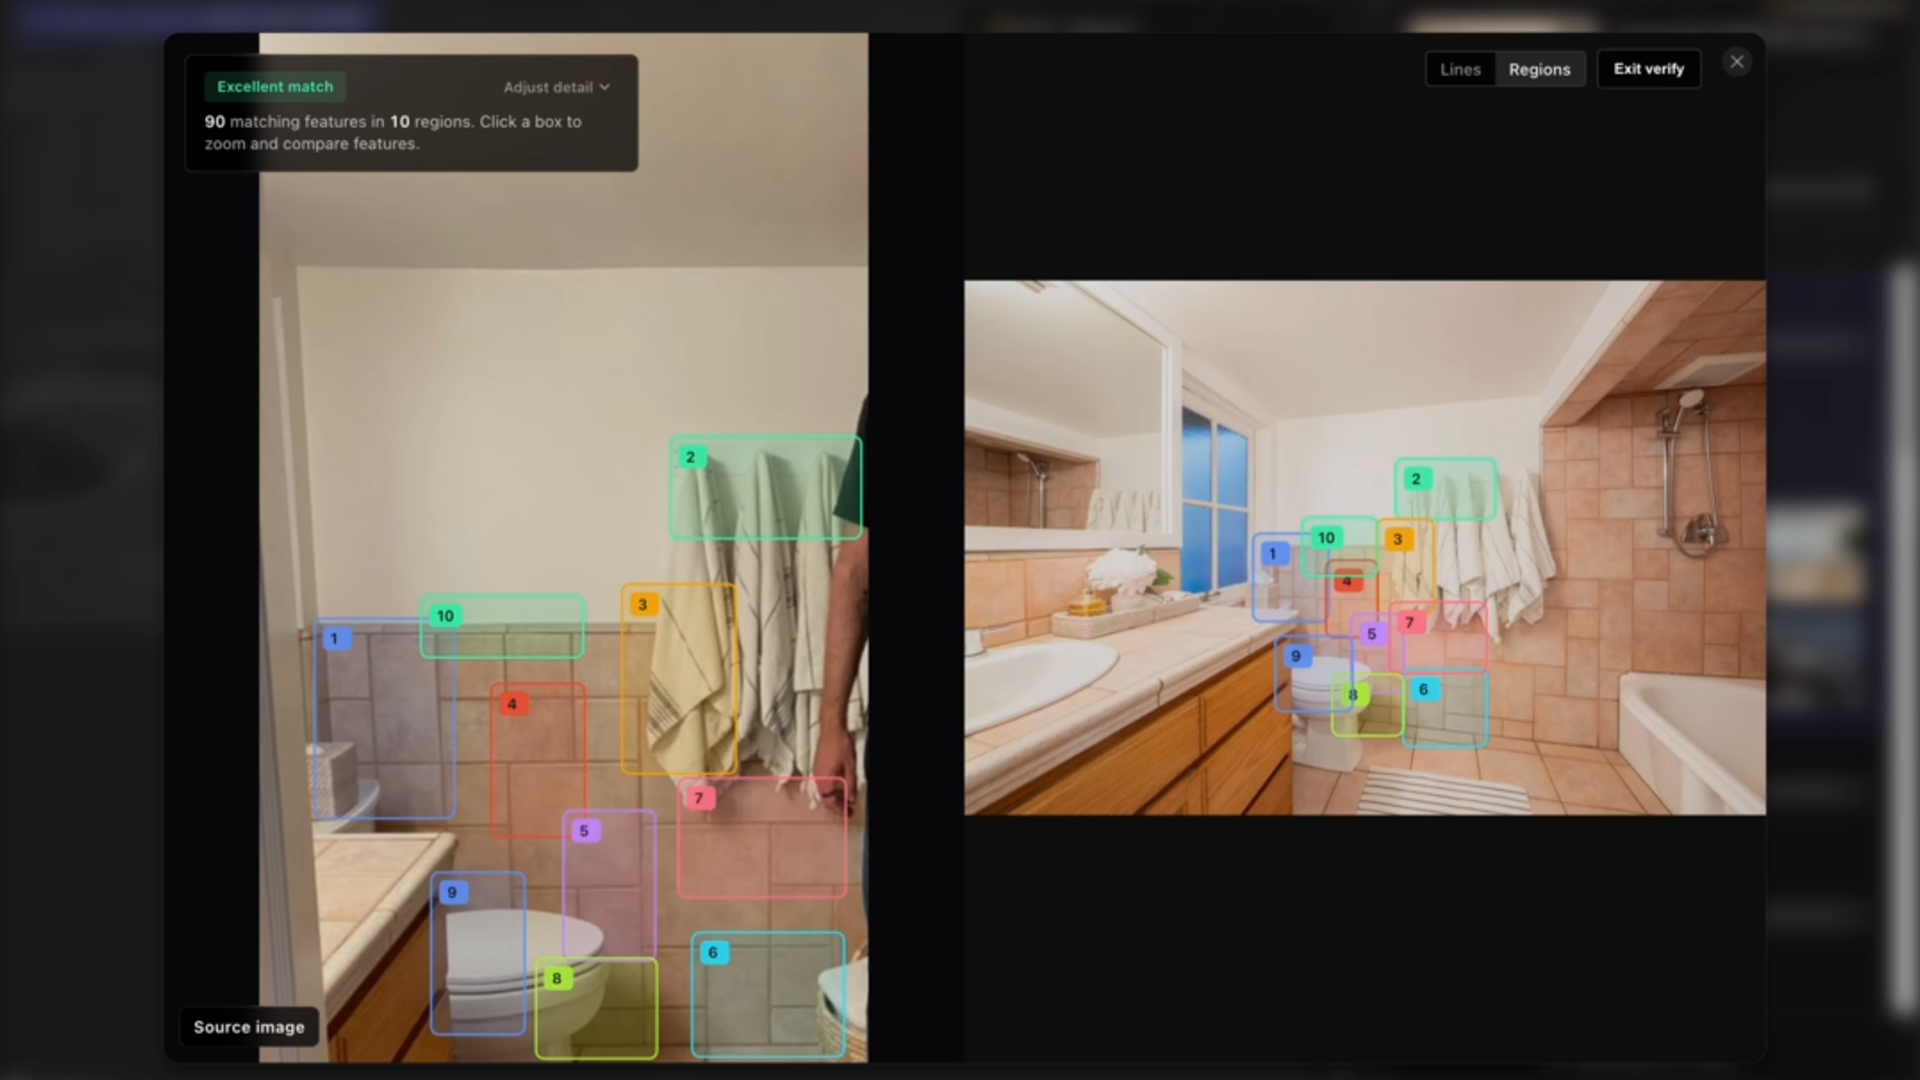
Raven: la IA que identifica ubicaciones desde fotos
Raven, una herramienta de IA, puede localizar propiedades a partir de fotos del interior. Este avance plantea preocupaciones sobre la privacidad y el uso de datos.
 Seguridad
Gobierno de EE.UU. ordena eliminar productos de DeepSeek
Las agencias federales deben retirar DeepSeek por preocupaciones de seguridad.