Vulnerabilidad crítica en Linux KVM puede poner en riesgo la seguridad
Se ha descubierto una grave vulnerabilidad en Linux KVM que podría permitir ataques a través de máquinas virtuales. Este fallo, nombrado PwnEscape, representa un riesgo significativo para la seguridad en la nube.
Un investigador ha identificado una vulnerabilidad crítica en Linux KVM, el hipervisor utilizado por la mayoría de las nubes a gran escala. Esta vulnerabilidad, conocida como PwnEscape, ha sido calificada con un 9.3 en la escala de severidad y podría permitir a atacantes realizar escapes de huésped a host mediante el envío de paquetes IPv4 malformados.
La naturaleza de esta vulnerabilidad es especialmente preocupante, ya que pone en riesgo el principio fundamental de la virtualización: la creación de máquinas virtuales 'invitadas' que operan de manera aislada en un servidor 'host'. Si este aislamiento se ve comprometido, un atacante podría acceder a todas las máquinas virtuales en un host o en un grupo de hosts, lo que podría tener consecuencias devastadoras para la seguridad de los datos.
Este tipo de ataques son considerados escenarios de pesadilla en el ámbito de la seguridad, especialmente para las infraestructuras de nube pública y privada que dependen de la integridad del aislamiento entre máquinas virtuales. La revelación de esta vulnerabilidad plantea serias preocupaciones sobre la seguridad de las plataformas que utilizan Linux KVM para gestionar sus recursos virtuales.
## Por qué importa La vulnerabilidad PwnEscape podría cambiar la forma en que se percibe la seguridad en entornos de virtualización. A medida que más empresas migran a soluciones basadas en la nube, el descubrimiento de fallos críticos como este subraya la necesidad de reforzar las medidas de seguridad y de realizar auditorías regulares en las infraestructuras virtuales.
## Lo que sabemos Hasta ahora, se ha confirmado que la vulnerabilidad permite el escape de huésped a host mediante el envío de paquetes malformados. La asignación de un CVE a este fallo indica que se está tomando en serio y que se están buscando soluciones para mitigar el riesgo.
## Lo que aún no está claro No se han proporcionado detalles sobre cuándo se lanzarán parches para solucionar esta vulnerabilidad o si ya existen mitigaciones disponibles. Además, no se ha confirmado si se han producido ataques reales utilizando esta técnica, lo que añade un nivel adicional de incertidumbre para los usuarios de KVM.
Leer en la fuente original:
The Register →Noticias relacionadas
 Seguridad
Oficial de policía de Savannah despedida por compartir datos
Una oficial de policía fue despedida por proporcionar su acceso a Flock a su esposo, un agente de ICE. Las implicaciones de esta acción son preocupantes para la privacidad de los datos.
 Seguridad
Cuidado con las falsas descargas de VPN: roban credenciales
Un sitio falso de descarga de VPN ha robado credenciales de administradores mientras ofrece software legítimo. Este ataque permite a los atacantes acceder directamente a redes corporativas.
 Seguridad
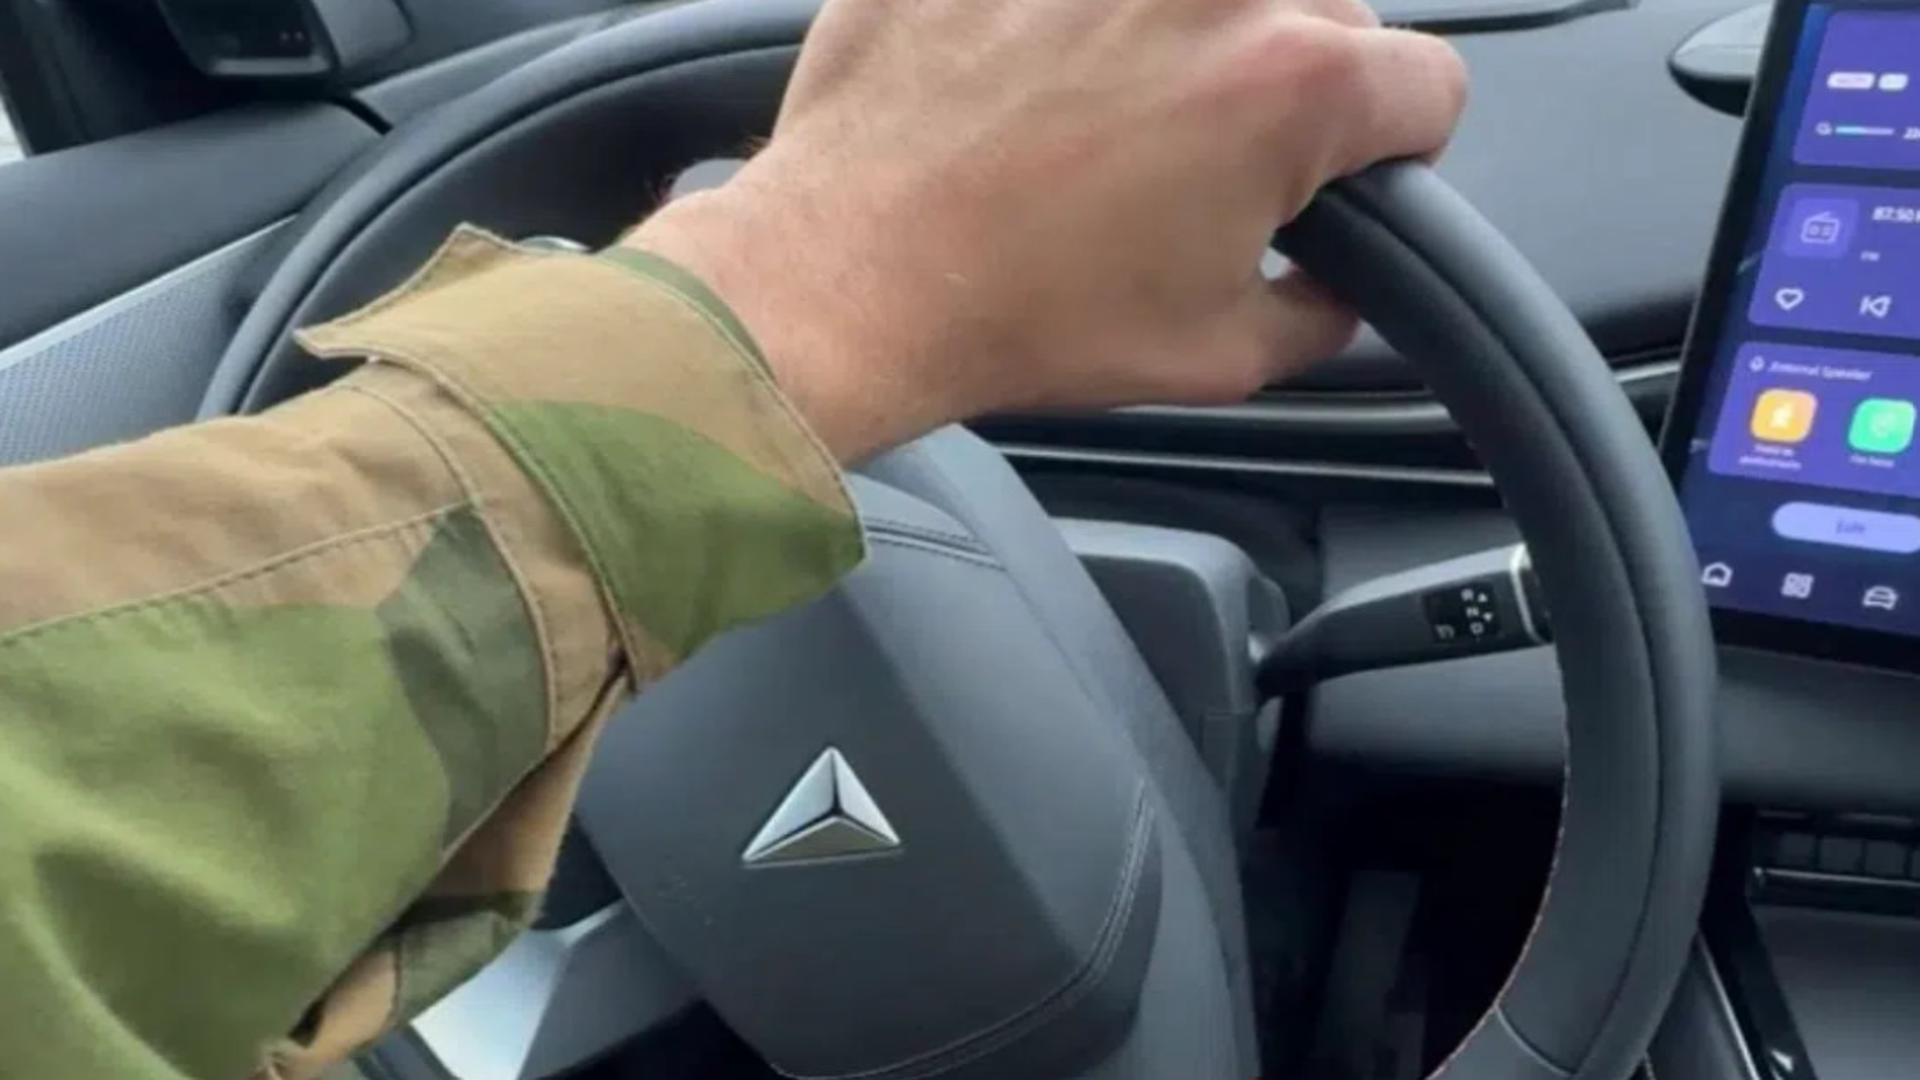
Grabaciones no deseadas en coches del ejército noruego
Los coches de alquiler usados por el ejército noruego grabaron a los soldados sin su conocimiento. Esto plantea preocupaciones sobre la privacidad y la seguridad de los datos.