Vulnerabilidad en Rejetto HFS: importancia de Mythos de Anthropic
Una nueva vulnerabilidad en Rejetto HFS ha sido descubierta gracias al modelo de caza de bugs Mythos de Anthropic. Los usuarios deben actualizar su software para evitar riesgos.
Recientemente, se ha identificado una vulnerabilidad crítica en Rejetto HTTP File Server (HFS), un software de servidor de archivos web de código abierto. Esta vulnerabilidad, conocida como CVE-2026-61500, permite eludir la autenticación y podría dar acceso total al administrador, así como permitir la ejecución remota de código. La explotación de esta vulnerabilidad comenzó desde una dirección IP en China y tuvo como objetivo a hosts vulnerables en Estados Unidos y Japón.
## Por qué importa La existencia de esta vulnerabilidad subraya la importancia de mantener actualizados los sistemas de software, especialmente aquellos que son de código abierto y pueden ser utilizados ampliamente. La capacidad de Mythos para detectar estos problemas de seguridad resalta la necesidad de herramientas avanzadas en el campo de la ciberseguridad, donde cada segundo cuenta para prevenir ataques.
## Lo que sabemos El investigador Zach Hanley, de la empresa Horizon3, utilizó Mythos para descubrir esta nueva falla en HFS. Se recomienda a los usuarios de Rejetto HFS que actualicen a la versión 3.2.1 o posterior, que aborda esta y otras vulnerabilidades de seguridad. Además, Hanley ha compartido un video que muestra cómo se puede explotar HFS, lo que enfatiza la gravedad de la situación.
## Lo que aún no está claro Aún no se ha confirmado el alcance total de los ataques que han utilizado esta vulnerabilidad, ni cuántos sistemas han sido afectados hasta el momento. La empresa no ha detallado si se han tomado medidas adicionales para mitigar estos ataques en curso.
Leer en la fuente original:
The Register →Noticias relacionadas
 Seguridad
Aumento de estafas bancarias en dispositivos móviles
Un nuevo informe revela un aumento del 35% en estafas bancarias dirigidas a usuarios móviles. La tendencia sugiere un cambio en las estrategias de los estafadores hacia dispositivos más accesibles para las transacciones.
 Seguridad
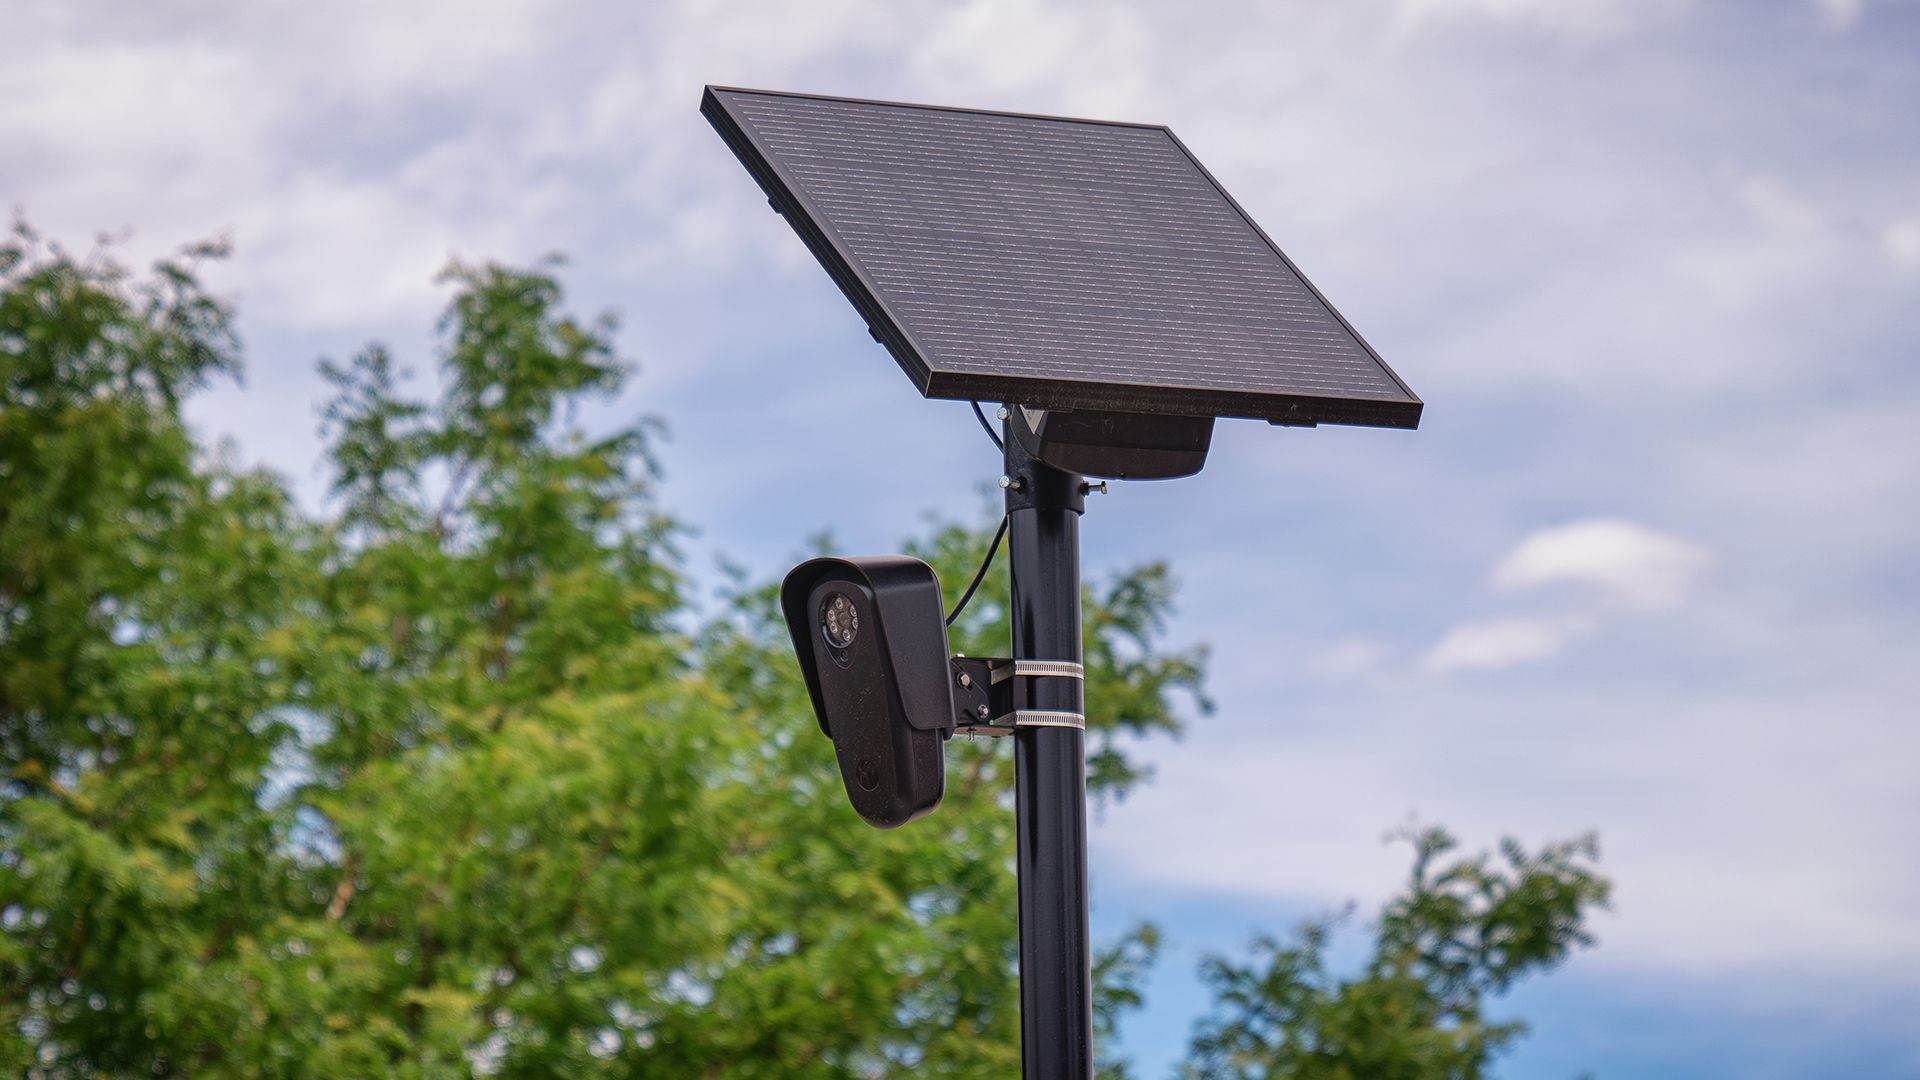
Nuevo proyecto de ley Ban Flock Act busca frenar el uso de cámaras de vigilancia
El Ban Flock Act ha sido presentado en el Congreso de EE.UU. para prohibir el uso de cámaras de vigilancia, abordando preocupaciones sobre la privacidad. Este proyecto abarca todos los lectores automáticos de matrículas, no solo los de Flock.
 Seguridad
Permisos peligrosos de Android que debes evitar
Los permisos en Android pueden ser riesgosos, especialmente algunos menos conocidos. Conocerlos es clave para proteger nuestros datos.